


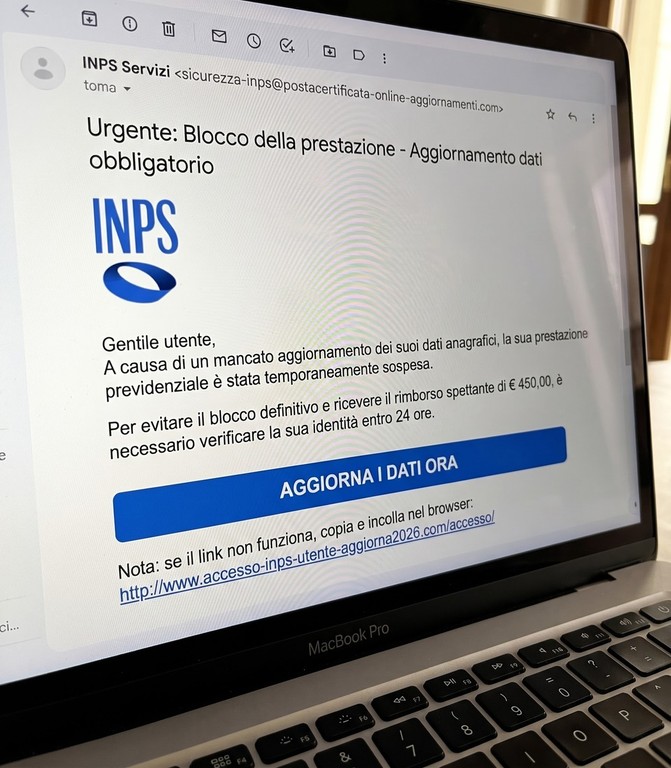
Un messaggio sul cellulare che invita a scaricare un aggiornamento urgente, una grafica rassicurante con loghi e colori ufficiali e una trappola pronta a scattare dietro un semplice clic.
Si muovono su un terreno sempre più sofisticato i tentativi di frode informatica che sfruttano l'identità dell'INPS per carpire dati sensibili e documenti ai cittadini. A fare il punto sulle minacce più insidiose e sulle contromisure messe in campo è lo stesso ente previdenziale, attraverso una nota diffusa anche dalla Direzione regionale Piemonte.
L'esca della finta app e l'uso dell'intelligenza artificiale
Tra gli episodi più emblematici figura quello emerso lo scorso 11 novembre, individuato grazie alla sinergia tra l'INPS e il CERT-AgID. Tutto partiva da un SMS che invitava gli utenti a installare INPS Mobile, rimandando a quella che la nota descrive come: "Una pagina dall'aspetto familiare, con il nome, il logo e i colori dell'Istituto". Sebbene al momento dell'analisi tecnica il download risultasse ancora simulato, il collegamento circolava già sui telefoni e avrebbe potuto veicolare un'applicazione malevola, spingendo gli esperti a chiederne l'immediata rimozione.
Il falso applicativo rappresenta però soltanto una delle varianti del fenomeno. Accanto alle campagne di phishing via posta elettronica e di smishing tramite messaggi telefonici — che spesso promettono rimborsi inesistenti o minacciano il blocco di una prestazione per indurre all'aggiornamento dei dati — si affacciano tecniche ancora più raffinate.
Ad agosto, infatti, il CERT-AgID ha intercettato una campagna fraudolenta che impiegava l'intelligenza artificiale per esaminare in tempo reale i file caricati dalle vittime. Il portale contraffatto guidava l'utente passo dopo passo chiedendo l'invio di documento d'identità, busta paga e persino di un selfie, simulando così una procedura autentica di verifica dell'identità.
La rete di controllo e le 102 rimozioni già effettuate
Per arginare questi attacchi, l'ente ha strutturato una vigilanza multilivello. Sul fronte tecnico opera la struttura di sicurezza informatica della Direzione centrale Tecnologia, Informatica e Innovazione (DCTII), impegnata in un'attività continua di risk intelligence per scovare domini sospetti, verificare i contenuti delle pagine civetta e avviare le pratiche di oscuramento. Un lavoro condotto a stretto contatto con l'Agenzia per l'Italia Digitale, tramite il CERT-AgID, e con l'Agenzia per la cybersicurezza nazionale (ACN), fondamentale per ricostruire i collegamenti tra campagne apparentemente diverse.
Parallelamente, la Direzione centrale Comunicazione vigila sui social network e sulle nuove registrazioni di domini che richiamano la sigla dell'istituto, contrastando anche profili di società o soggetti terzi che usano impropriamente il marchio per lasciar intendere inesistenti convenzioni o riconoscimenti ufficiali. Proprio sul fronte della tutela dell'immagine istituzionale viene coinvolta l'Avvocatura Generale dell'ente, mentre le segnalazioni raccolte dagli utenti e dalle sedi territoriali alimentano costantemente il flusso delle verifiche.
I numeri restituiscono la portata dell'impegno. Tra il 26 maggio e il 13 novembre 2026 il monitoraggio ha permesso di individuare 138 indirizzi web sospetti. Al 16 novembre risultavano già eseguite 102 rimozioni, mentre quattro richieste erano ancora in attesa di riscontro, compresa quella relativa al sito della finta app di novembre.
Le regole per difendersi dai raggiri
Poiché i messaggi ingannevoli possono continuare a viaggiare anche mentre sono in corso le procedure di oscuramento dei siti, l'informazione preventiva resta l'arma principale. Sui propri canali social ufficiali l'INPS pubblica avvisi tempestivi per illustrare la struttura dei raggiri e mette a disposizione sul portale il Vademecum anti-truffe, costantemente aggiornato con esempi pratici.
Il consiglio rivolto ai cittadini è netto: davanti a qualsiasi comunicazione che chieda di aggiornare dati personali, inviare documenti o sbloccare pagamenti, occorre ignorare i link contenuti nel messaggio. Per verificare la propria posizione è necessario accedere autonomamente al sito istituzionale ed entrare nell'area riservata MyINPS, così come per scaricare INPS Mobile bisogna affidarsi esclusivamente agli store ufficiali. Chi avesse già inserito credenziali o informazioni sensibili può invece consultare le indicazioni operative contenute nello stesso Vademecum antitruffe.